


정치/경제 세계

※오탈자를 발견하시면, hurtfree@gmail.com 으로 연락주시기 바랍니다. 확인 즉시 수정하겠습니다.
Copyright © newsandpost.com, 무단전재 및 재배포를 금합니다. | 기사/사진/동영상 구입 문의 >>
Tweet
EU 집행위, AI 활용 사이버공격 확인…일부 서비스 복구 중
10월 22일 탐지, 26일 확인…직원 전반에 영향을 미친 정보 유출 증거는 아직 없어
기사입력: 2026-11-19 15:37:18
작성자: NNP info@newsandpost.com
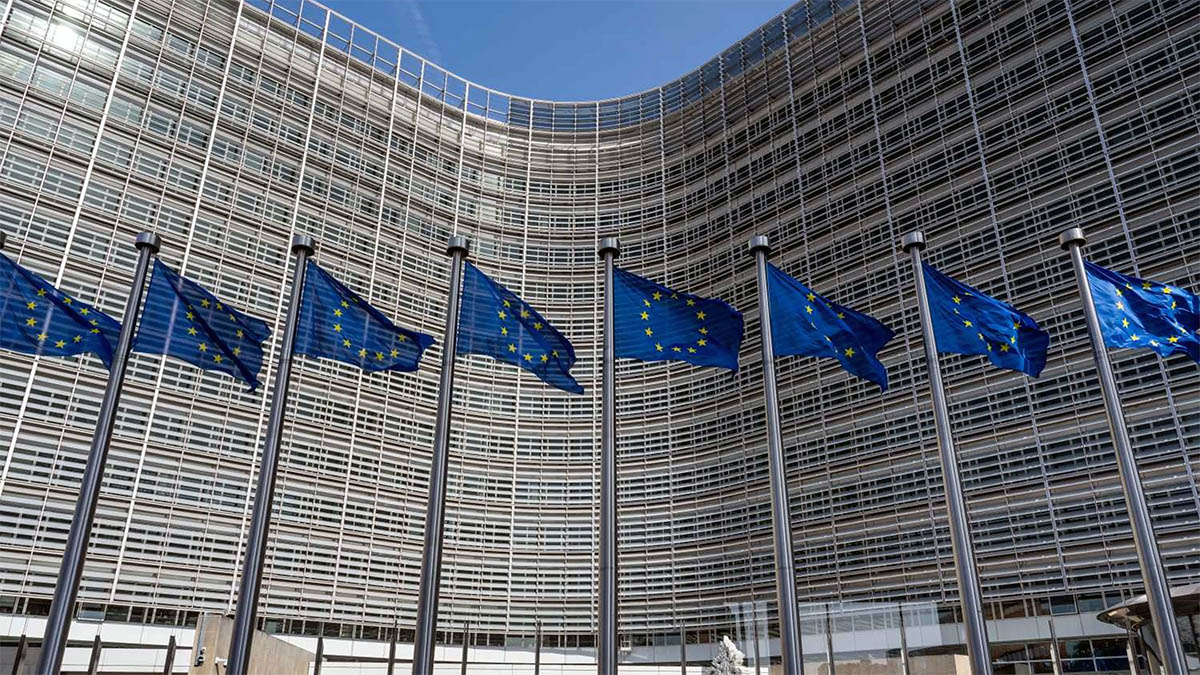
| 유럽연합(EU) 집행위원회가 지난 10월 인공지능(AI) 도구를 이용한 사이버공격의 표적이 됐다고 19일(현지시간) 밝혔다. 집행위는 보안상 예방 조치로 여러 업무용 애플리케이션의 운영을 일시 중단했으며, 이날 브리핑 시점까지 대부분을 복구했다. 미국 ABC 뉴스는 AP통신을 인용해 공격에 AI 도구가 쓰였고, 일부 서비스는 아직 복구되지 않았다고 보도했다. EU 집행위원회도 공식 브리핑에서 이 두 가지 사실을 확인했다. 공격을 받은 것으로 확인된 곳은 EU 집행위다. 다른 EU 기관이나 회원국 정부의 시스템도 피해를 입었는지는 아직 확인되지 않았다. 토마스 레니에(Thomas Regnier) EU 집행위 대변인은 벨기에 브뤼셀에서 열린 브리핑에서 “보호와 예방을 위해 여러 애플리케이션의 운영을 일시 중단했고, 이후 대부분을 복구했다”고 말했다. 집행위는 10월 22일 이상 징후를 탐지했고, 초기 조사 결과 26일 사건을 확인했다. 레니에 대변인은 여러 건의 관련 사건이 있었다며 EU 기관 사이버보안팀(CERT-EU) 및 유럽데이터보호감독기구(EDPS)와 긴밀히 연락하고 있다고 밝혔다. 레니에 대변인은 공개적으로 이용할 수 있는 AI 도구가 공격에 악용됐다고 밝혔다. 도구의 이름과 구체적인 사용 단계, 공격이 어느 정도 자동화됐는지는 공개하지 않았다. 공격 주체와 목적도 밝히지 않았으며, 금전을 요구받은 사실은 자신이 아는 한 없다고 말했다.  사건을 처음 보도한 폴리티코는 번역과 의료비 환급, 급여명세서 및 근무시간 관리 시스템 등이 영향을 받았다고 전했다. 집행위는 해당 시스템 목록과 중단 기간을 확인하지 않았다. 이에 따라 브리핑 시점에도 어떤 서비스가 중단 상태였는지는 공개 자료로 특정하기 어렵다. 개인정보 유출 여부도 조사 중이다. 레니에 대변인은 “현 단계에서 집행위 직원 전반에 영향을 미친 정보 유출의 증거는 발견하지 못했다”고 밝혔다. 일부 직원의 정보가 유출됐는지, 전체 피해 규모가 어느 정도인지는 아직 확인되지 않았다. 홍성구 기자 |
※오탈자를 발견하시면, hurtfree@gmail.com 으로 연락주시기 바랍니다. 확인 즉시 수정하겠습니다.
Copyright © newsandpost.com, 무단전재 및 재배포를 금합니다. | 기사/사진/동영상 구입 문의 >>
Tweet


|
산업/비즈니스
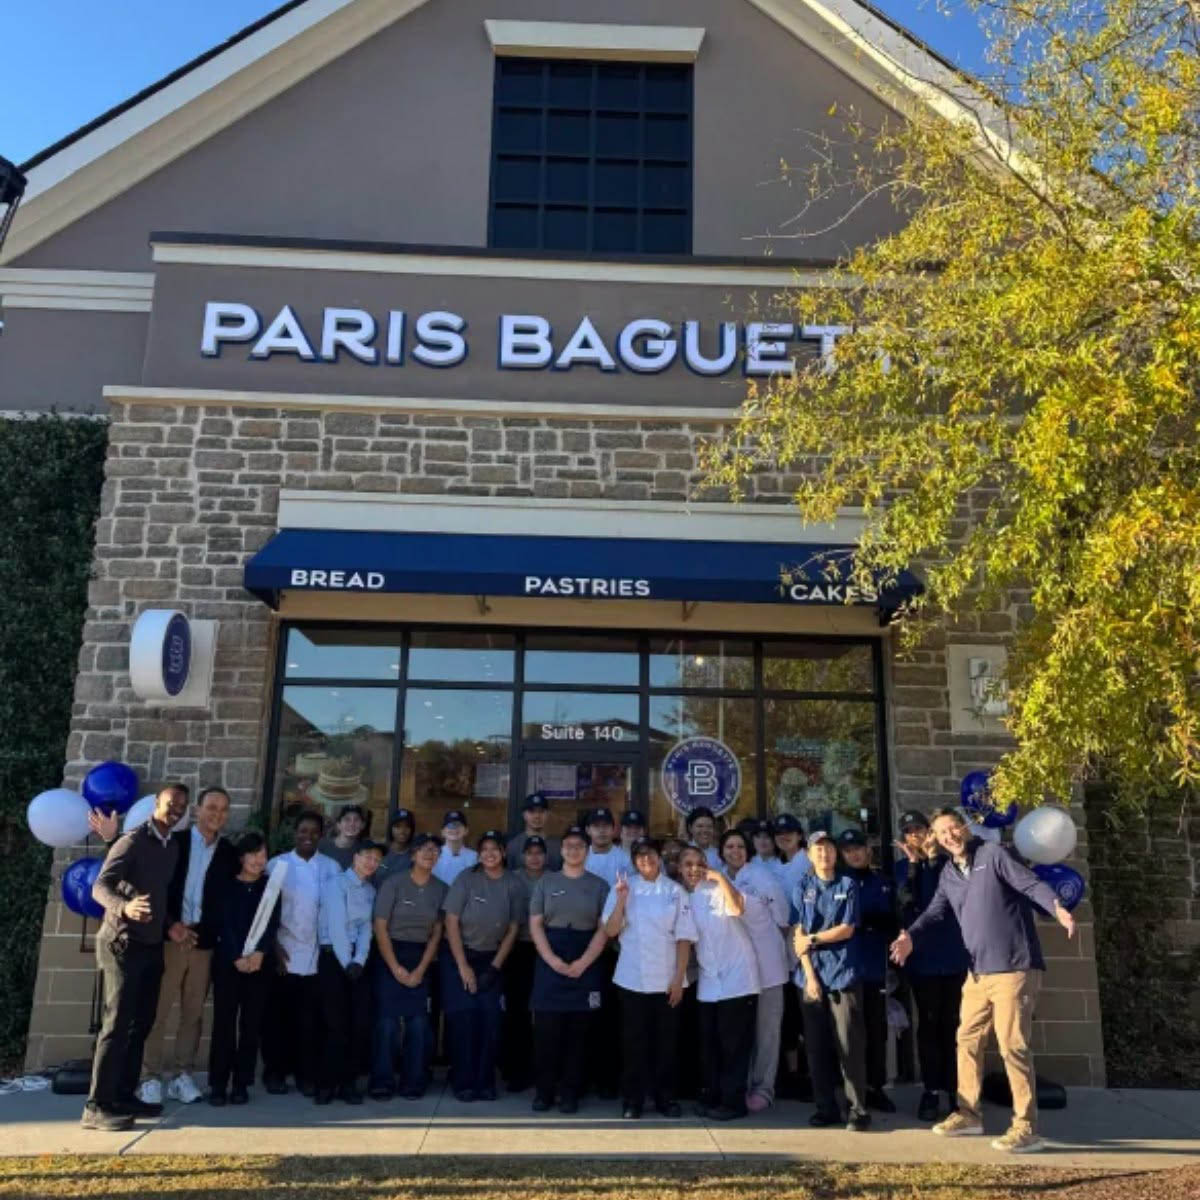
파리바게뜨, 피치트리코너스에 조지아 11호점 개점



News And Post Production, LLC | 대표: 최은주 | 1490 Fair Point Pass, Suwanee, GA 30024
뉴스앤포스트의 모든 콘텐트는 저작권법의 보호를 받는바, 무단 전재, 복사, 배포 등을 금합니다. [콘텐트 문의]
Copyright by News And Post Production, LLC. All Rights Reserved.