


산업/비즈니스 US

※오탈자를 발견하시면, hurtfree@gmail.com 으로 연락주시기 바랍니다. 확인 즉시 수정하겠습니다.
Copyright © newsandpost.com, 무단전재 및 재배포를 금합니다. | 기사/사진/동영상 구입 문의 >>
Tweet
CNN·폭스뉴스·줌 등 178개 기관 웹사이트서 악성코드 발견
옵티마이즐리 취약점 악용…가상화폐·카드정보 탈취 시도
악성 스크립트 제거 완료…실제 피해 규모는 확인 중
악성 스크립트 제거 완료…실제 피해 규모는 확인 중
기사입력: 2026-11-17 16:19:25
작성자: NNP info@newsandpost.com
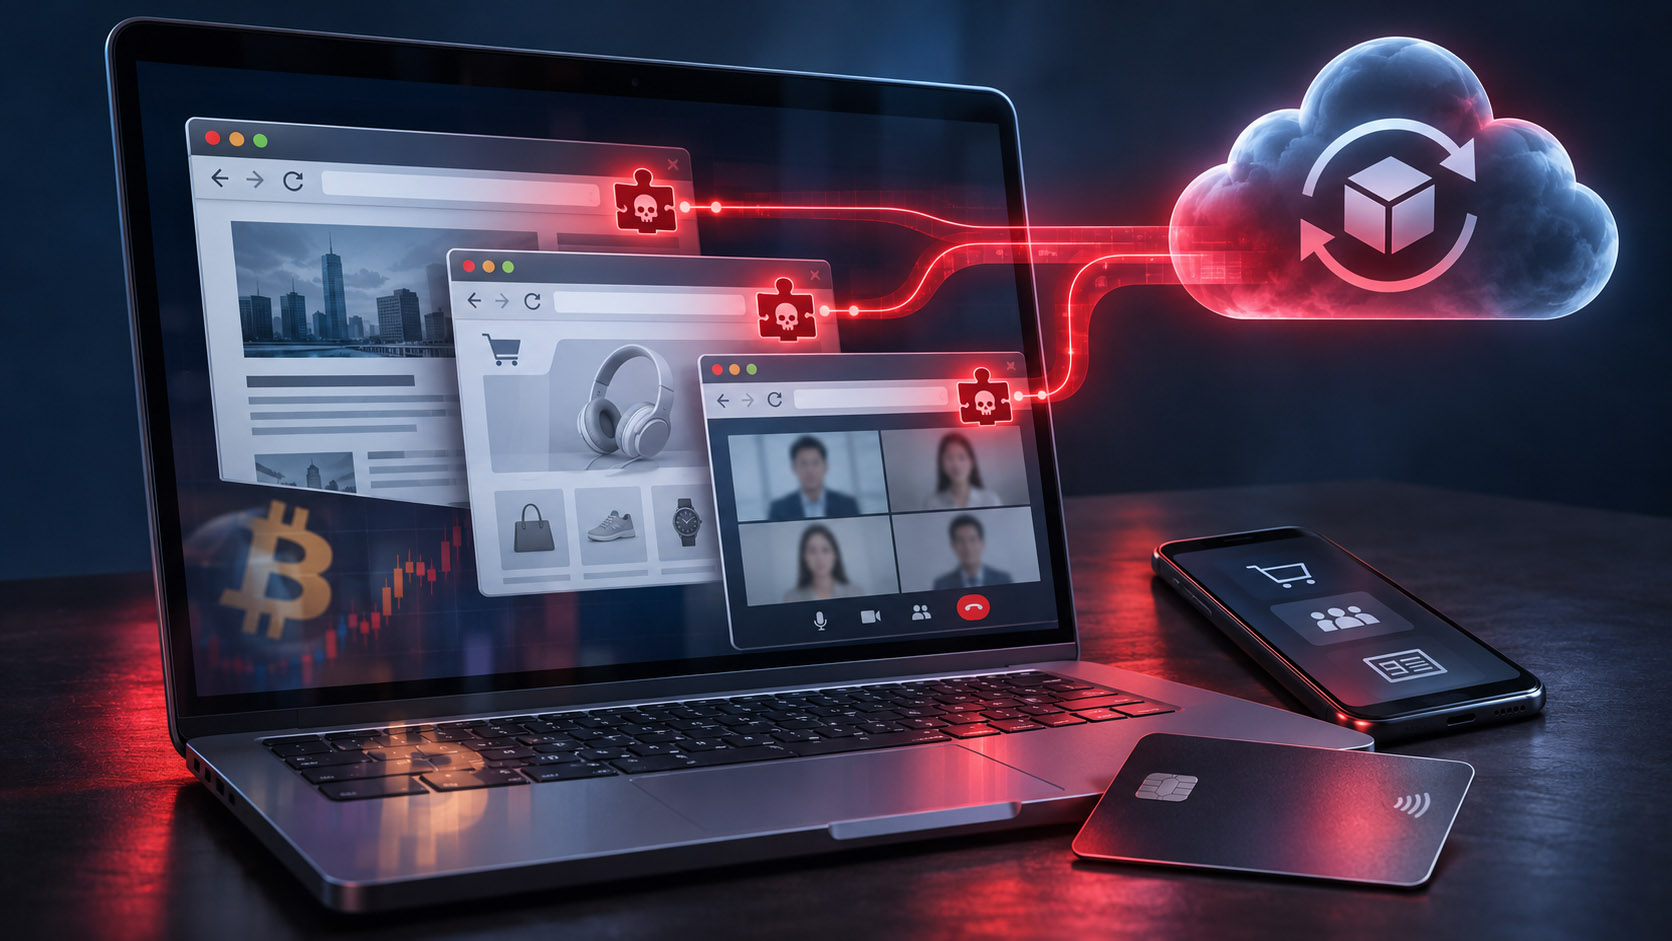
| CNN과 폭스뉴스, BBC, 줌(Zoom), 이케아 등 세계 주요 기업·기관의 웹사이트를 통해 방문자에게 악성코드가 배포되는 대규모 사이버공격이 발생했다. 공격자들은 여러 웹사이트가 공통으로 사용하는 외부 서비스의 취약점을 악용해 가상화폐와 결제정보 탈취를 시도했다. 사이버보안업체 리포트 URI의 창업자 스콧 헬미(Scott Helme)가 16일(월) 공개한 조사에 따르면, 웹사이트 최적화 플랫폼 옵티마이즐리(Optimizely)와 연결된 스크립트 1,611개 가운데 178개 기관에 속한 188개에서 악성코드가 발견됐다. 금융·유통·항공·기술·언론 등 여러 업종이 영향을 받았다. 이번 공격은 각 기업의 내부 전산망에 개별적으로 침입하는 대신, 웹사이트에 삽입된 외부 소프트웨어를 악용한 ‘공급망 공격’이다. 정상적인 웹사이트를 방문했더라도 해당 페이지가 변조된 스크립트를 불러오면 이용자가 공격에 노출될 수 있는 구조다. 옵티마이즐리는 웹페이지의 서로 다른 버전을 시험해 이용자 반응과 성능을 개선하도록 돕는 서비스다. 회사는 공식 공지를 통해 비인가자가 자사 Experimentation 제품의 취약점을 악용해 일부 고객 프로젝트에 악성 자바스크립트를 삽입했다고 인정했다.  악성코드에는 웹페이지나 복사한 내용에 포함된 가상화폐 지갑 주소를 공격자의 주소로 바꾸는 기능이 포함됐다. 이용자가 정상 주소라고 생각하고 송금하면 자금이 공격자에게 넘어갈 수 있다. 온라인 양식에 입력하는 카드번호와 유효기간, 보안코드를 수집하고, 일부 브라우저 쿠키와 웹페이지 화면을 빼내는 기능도 확인됐다. 아이폰과 아이패드에는 운영체제 취약점을 노리는 ‘코루나’(Coruna)와 ‘다크소드’(DarkSword) 공격 도구가 전달됐다. 다만 모든 방문자의 정보가 유출됐거나 모든 애플 기기가 감염됐다는 의미는 아니다. 공격에 연관된 지갑에서는 약 7천 달러 상당의 가상화폐 유입이 관찰됐다. 그러나 이를 이번 사건의 전체 피해액으로 볼 수는 없으며, 카드정보 유출과 기기 감염 규모도 아직 확인되지 않았다. 옵티마이즐리는 취약점을 수정하고 악성코드를 제거했으며, 관련 계정 보호와 무단 코드 배포 방지를 위한 추가 조치를 시행했다고 밝혔다. 연구진도 후속 업데이트에서 16일 오후 6시 11분(미 동부시간) 기준으로 발견된 감염 스크립트가 모두 정리됐다고 설명했다.  로이터에 따르면 세일즈포스는 예방 차원에서 해당 플랫폼의 스크립트를 비활성화했다. 에퀴팩스는 플랫폼 사용을 중단했으며 자체 시스템이 침해됐다는 증거는 발견하지 못했다고 밝혔다. HSBC는 자사 웹사이트에서 비인가 스크립트가 활성화되지 않았다고 설명했다. 이번 사건은 유명 기업의 웹사이트라도 외부 서비스의 보안 문제를 통해 이용자가 위험에 노출될 수 있음을 보여준다. 연구진은 사건 당일 관련 사이트에서 결제한 이용자에게 카드 명세서를 살펴보고, 가상화폐 송금 주소를 재확인하며, 아이폰과 아이패드의 보안 업데이트를 적용할 것을 권고했다. 홍성구 기자 |
※오탈자를 발견하시면, hurtfree@gmail.com 으로 연락주시기 바랍니다. 확인 즉시 수정하겠습니다.
Copyright © newsandpost.com, 무단전재 및 재배포를 금합니다. | 기사/사진/동영상 구입 문의 >>
Tweet


|



News And Post Production, LLC | 대표: 최은주 | 1490 Fair Point Pass, Suwanee, GA 30024
뉴스앤포스트의 모든 콘텐트는 저작권법의 보호를 받는바, 무단 전재, 복사, 배포 등을 금합니다. [콘텐트 문의]
Copyright by News And Post Production, LLC. All Rights Reserved.