



사회/사건 US

※오탈자를 발견하시면, hurtfree@gmail.com 으로 연락주시기 바랍니다. 확인 즉시 수정하겠습니다.
Copyright © newsandpost.com, 무단전재 및 재배포를 금합니다. | 기사/사진/동영상 구입 문의 >>
Tweet
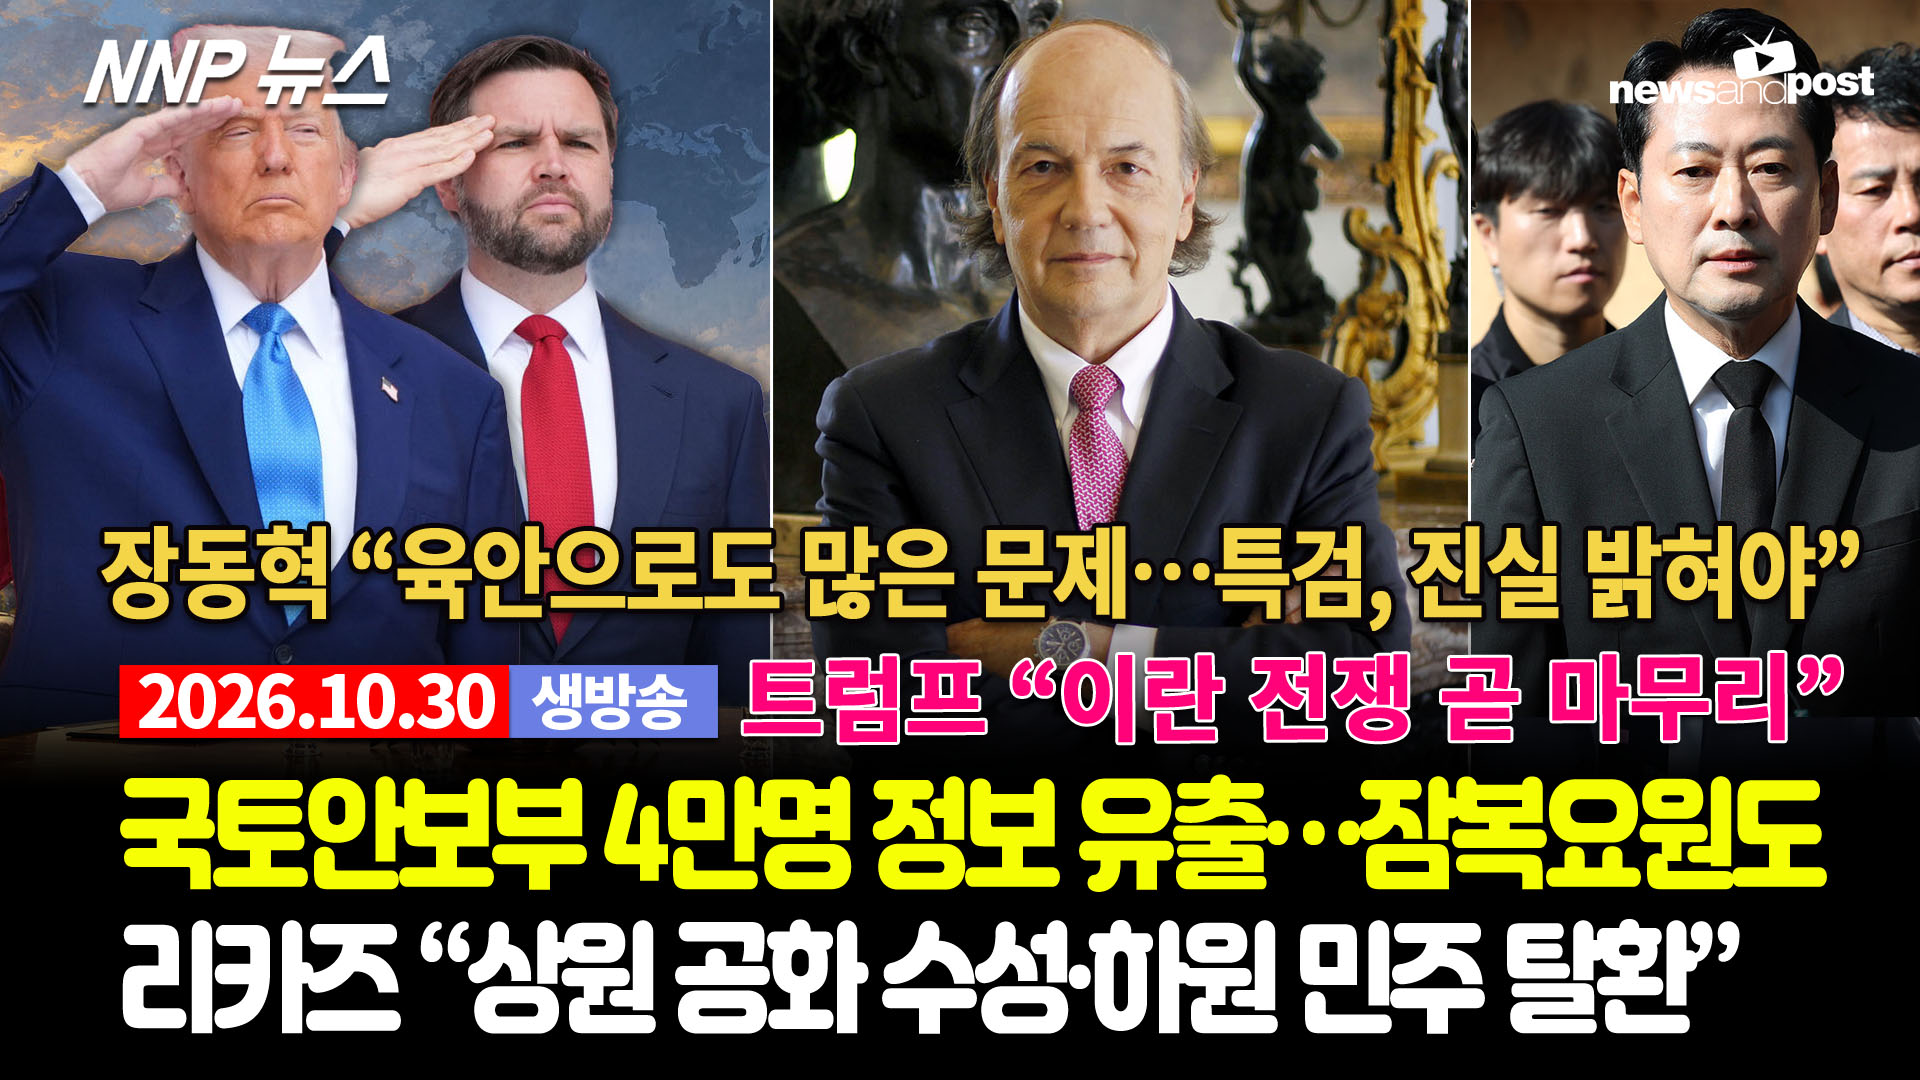
국토안보부 4만명 정보 유출…잠복요원까지 노출
국토안보부 “잠재적 침해 인지”…로이터, 일부 직원 정보 확인
기사입력: 2026-10-30 15:51:31
작성자: NNP info@newsandpost.com
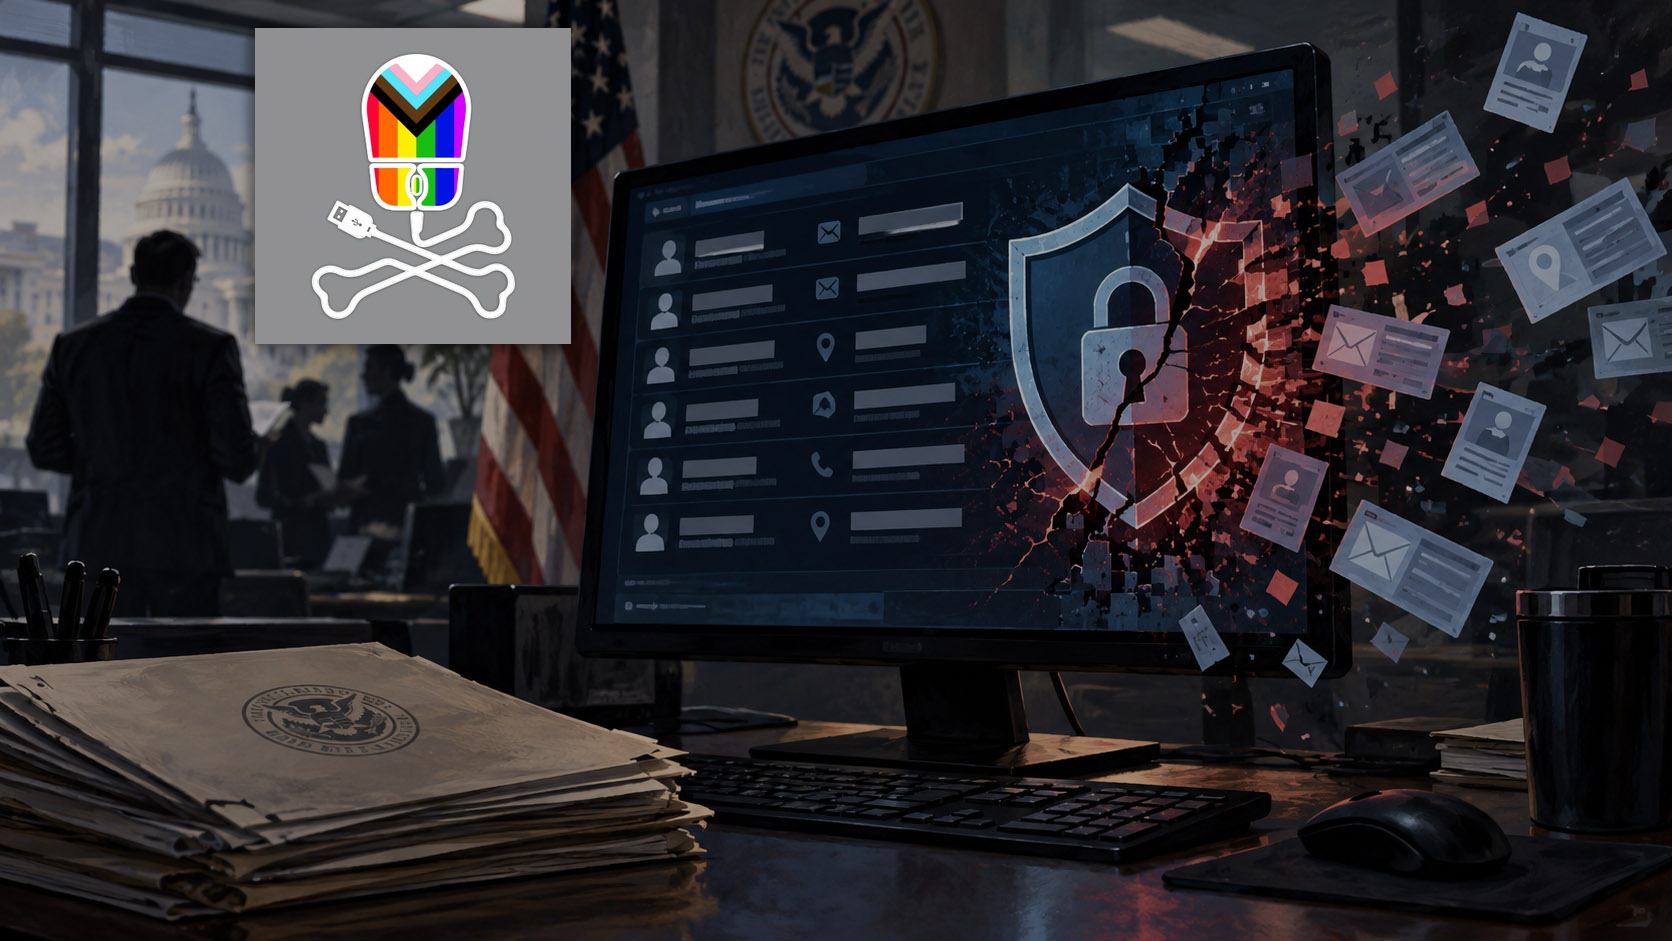
| 미국 국토안보부(DHS) 직원 4만명 이상의 개인정보와 민감한 업무 정보가 인터넷에 공개돼 직원 보호와 수사·정보활동 보안에 우려가 제기됐다. 로이터 보도에 따르면, 비영리 정보공개단체 ‘디스트리뷰티드 디나이얼 오브 시크리츠’(Distributed Denial of Secrets·DDoSecrets)는 28일(목) 국토안보부 직원들의 이름과 전화번호, 이메일 주소, 직책 등이 담긴 자료를 공개했다고 밝혔다. 자료에는 이민세관단속국(ICE), 세관국경보호국(CBP), 국토안보수사국(HSI), 사이버안보·인프라보안국(CISA) 등 국토안보부 산하 기관 직원들의 정보가 포함됐다. 특히 업무별 이메일 그룹과 직책 등을 통해 일부 직원의 특수작전·감시·컴퓨터 포렌식·잠복수사 담당 여부까지 드러났다고 로이터는 전했다. 국토안보부는 성명에서 “잠재적인 정보 침해를 인지하고 있으며, 상황에 신속하고 효과적으로 대응하기 위해 적극적으로 노력하고 있다”고 밝혔다. 이어 직원 보호를 위한 조치를 진행 중이며 추가 정보가 확보되면 공개하겠다고 설명했다.  DDoSecrets는 ‘평화부’(Department of Peace)라는 이름을 사용하는 집단으로부터 자료를 확보했다고 주장했다. 이 집단은 지난 3월에도 국토안보부를 해킹했다며 외부 업체와의 계약 관련 문서를 공개한 바 있다. 자료를 공개한 측은 정부의 책임성과 의회 감독을 강화하기 위한 조치라고 주장했다. 그러나 잠복수사와 정보원 활용 업무 등 민감한 분야에 종사하는 직원의 신원과 업무가 연결될 수 있다는 점에서 보안상 파장이 예상된다. 자료 확보 경위를 둘러싼 주장도 엇갈렸다. DDoSecrets 공동설립자 에마 베스트는 국토안보부가 사용하는 옥타(Okta) 로그인 서비스를 통해 자료가 수집됐다고 밝혔지만, 로이터는 이를 독립적으로 확인하지 못했다. 옥타는 자사 시스템이 안전하며 데이터나 시스템이 침해됐다는 증거가 없다고 반박했다. 로이터는 공개 자료 전체의 진위를 확인하지는 못했다고 밝혔다. 다만 직원 6명의 정보를 신용정보기관 기록 및 기존 유출정보와 대조했으며, 직원 3명에게 직접 전화해 전화번호와 일부 세부사항을 확인했다. 이 가운데 한 명은 연락을 받고서야 정보 침해 가능성을 처음 알게 됐다고 말했다.  일부 내용은 직원들의 링크트인 프로필 등 공개 정보와 일치했지만, 국토안보부 내부 조직도와 기존에 공개되지 않았던 프로그램·작전 관련 정보도 포함됐다고 로이터는 보도했다. 이번 공개는 최근 한 달 사이 주요 보도로 드러난 세 번째 대규모 미국 정부 정보 유출 사례다. 앞서 9월에는 해킹집단 ‘샤이니헌터스’가 연방수사국(FBI) 직원들의 민감한 업무·의료정보를 탈취했다고 주장했다. 10월에는 현역·전역 군인 수백만명의 정보가 노출된 사건과 관련해 국방부를 상대로 집단소송이 제기됐다. 홍성구 기자 |
※오탈자를 발견하시면, hurtfree@gmail.com 으로 연락주시기 바랍니다. 확인 즉시 수정하겠습니다.
Copyright © newsandpost.com, 무단전재 및 재배포를 금합니다. | 기사/사진/동영상 구입 문의 >>
Tweet

|



News And Post Production, LLC | 대표: 최은주 | 1490 Fair Point Pass, Suwanee, GA 30024
뉴스앤포스트의 모든 콘텐트는 저작권법의 보호를 받는바, 무단 전재, 복사, 배포 등을 금합니다. [콘텐트 문의]
Copyright by News And Post Production, LLC. All Rights Reserved.