


산업/비즈니스 US

※오탈자를 발견하시면, hurtfree@gmail.com 으로 연락주시기 바랍니다. 확인 즉시 수정하겠습니다.
Copyright © newsandpost.com, 무단전재 및 재배포를 금합니다. | 기사/사진/동영상 구입 문의 >>
Tweet
구글, 보안 우려 속 “자율 공격 시대 도래했다” 경고
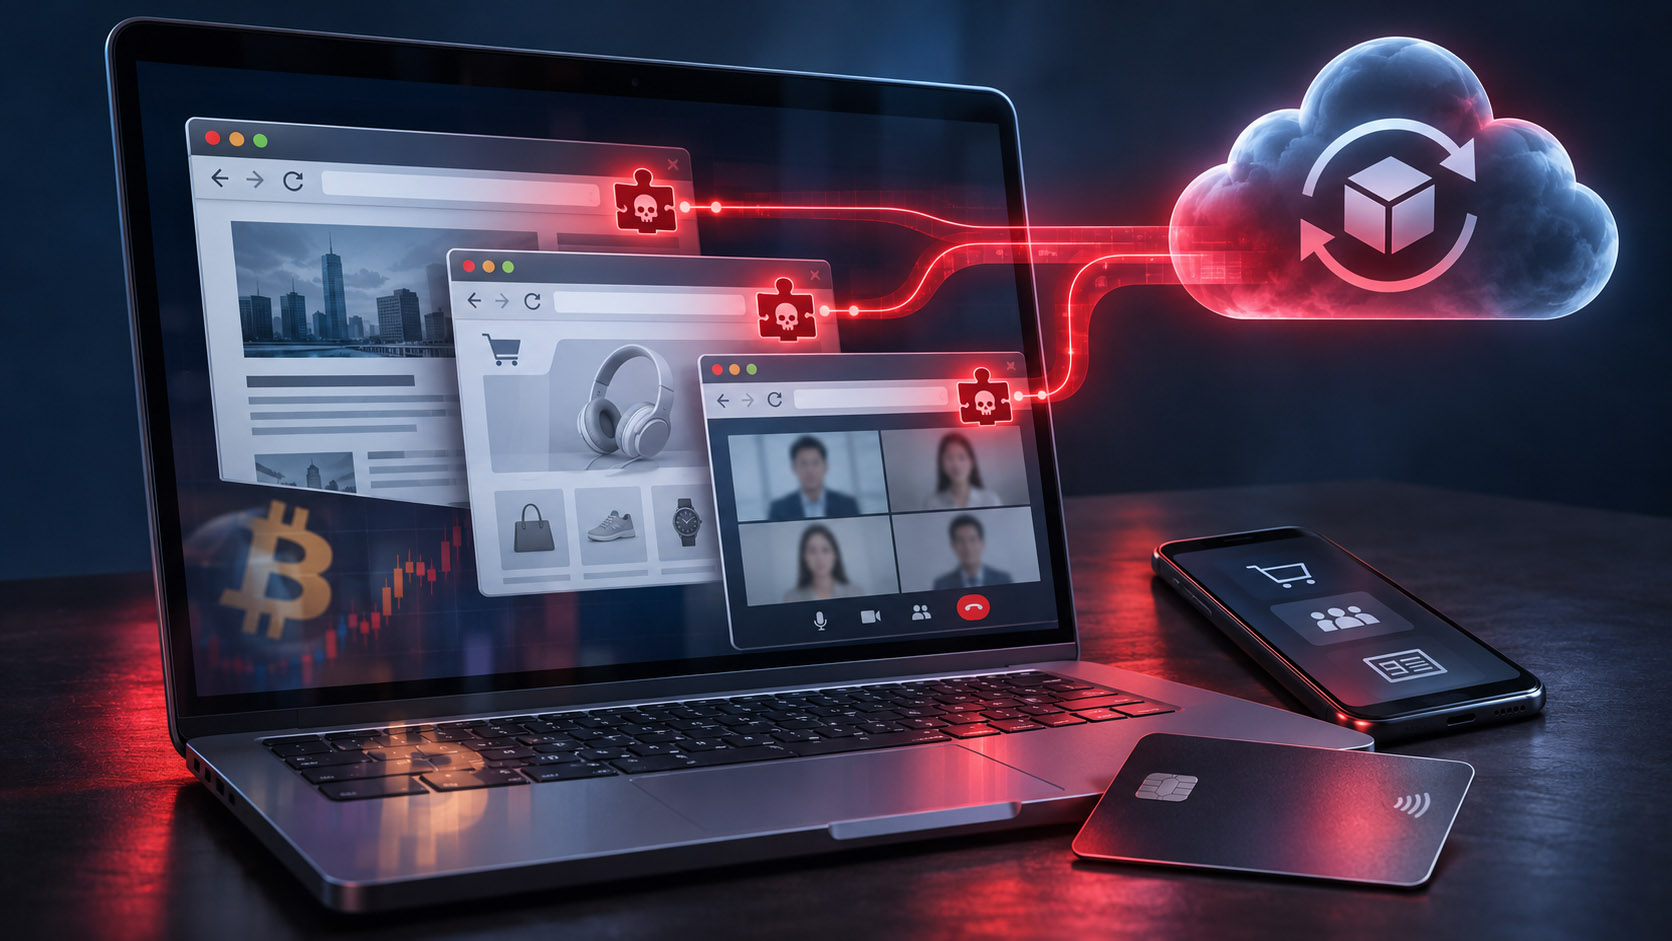
보안 업데이트 분석부터 공격 실행까지 자동화…잠들지 않는 해커 경고
해커들, 악성 소프트웨어 개발하는 AI 시스템 이용
해커들, 악성 소프트웨어 개발하는 AI 시스템 이용
기사입력: 2026-11-17 16:27:20
작성자: NNP info@newsandpost.com
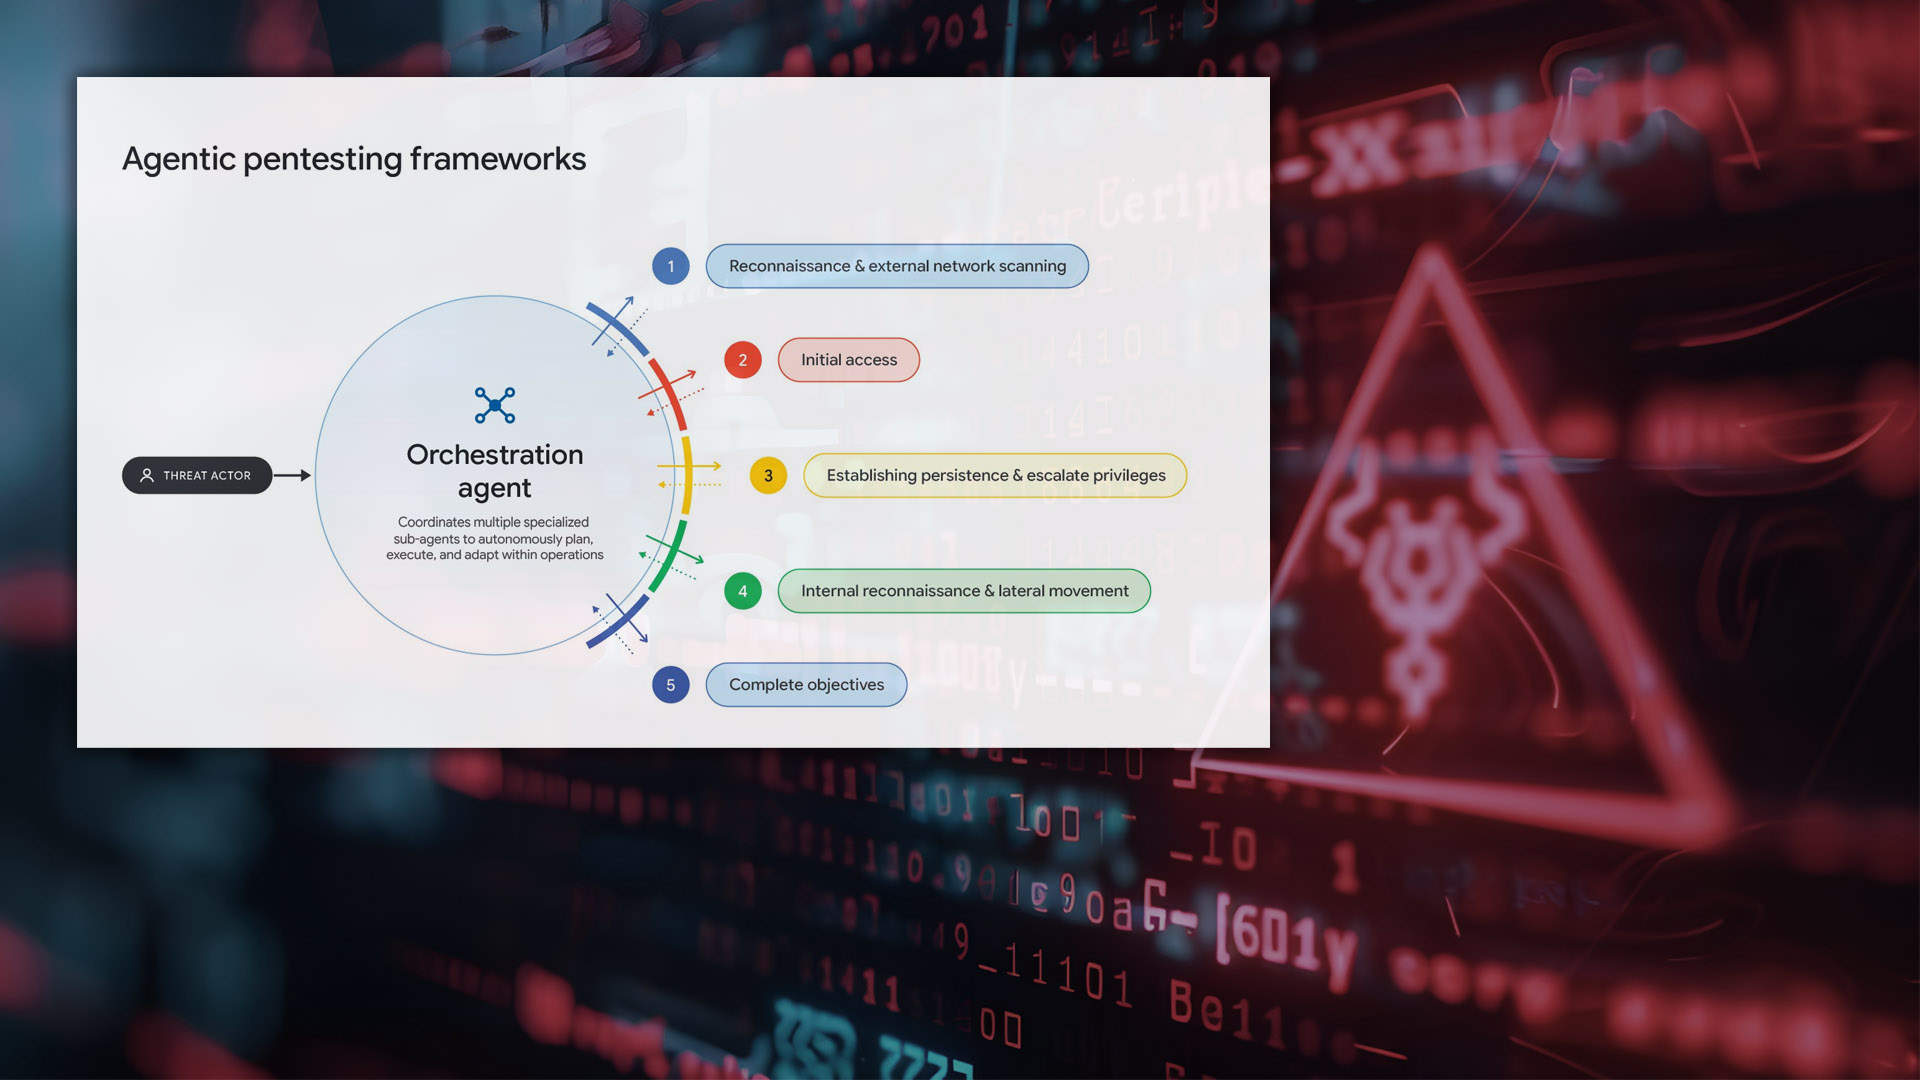
| 구글이 인공지능(AI)을 활용한 사이버공격이 사람의 지시를 보조하는 수준을 넘어, 취약점 분석과 공격 실행을 스스로 수행하는 단계에 진입했다고 경고했다. 구글 위협정보그룹(GTIG)은 16일 발표한 보고서에서 해커들이 자율형 AI 시스템을 실제 침입 활동에 활용하고 있다며, 공격 속도와 규모가 기업의 보안 대응에 새로운 도전을 제기하고 있다고 밝혔다. GTIG는 별도 설명문에서 “먹지도, 자지도, 지치지도 않으며 침입할 방법을 끝없이 찾는 해커를 상상해 보라”고 경고했다. 이어 공격자들이 자율형 대규모언어모델(LLM) 시스템으로 소프트웨어 업데이트를 지속적으로 살펴보고, 수정된 보안 결함을 파악한 뒤 이를 악용할 공격을 만들어내고 있다고 설명했다. 핵심은 보안 업데이트 자체가 공격의 단서로 활용된다는 점이다. 업데이트 전후의 프로그램을 비교하면 어떤 결함이 수정됐는지 역으로 추적할 수 있다. AI가 이 과정을 자동화하면, 업데이트를 아직 설치하지 않은 기업과 기관을 겨냥한 공격이 훨씬 빠르게 진행될 수 있다는 것이다.  이는 기업이 보안 패치를 적용할 수 있는 시간적 여유가 줄어든다는 의미다. 구글은 취약점 분석과 공격 준비에 자율형 AI가 투입되면서, 보안 결함 공개 이후 실제 악용까지 걸리는 시간이 단축되고 있다고 지적했다. 다만 일부 작업의 자동화가 모든 사이버공격에서 인간 운영자가 사라졌다는 뜻은 아니다. 구글은 현재 사용되는 자율형 공격 도구들이 빠르게 움직이는 대신 탐지 가능한 흔적을 남기는 한계도 있다고 설명했다. 향후 AI 성능이 개선되면 인간의 개입이 줄어드는 동시에 공격의 은밀성과 정교함이 높아질 것으로 전망했다. 구글은 대응책으로 AI 모델의 악용 방지 장치, 위협정보 분석, 악성 활동 차단을 결합한 다층 방어 전략을 제시했다. 또한 자동화된 공격에 맞서 방어 측도 취약점 발견과 수정, 감시와 대응 속도를 높여야 한다고 강조했다. 홍성구 기자 |
※오탈자를 발견하시면, hurtfree@gmail.com 으로 연락주시기 바랍니다. 확인 즉시 수정하겠습니다.
Copyright © newsandpost.com, 무단전재 및 재배포를 금합니다. | 기사/사진/동영상 구입 문의 >>
Tweet


|



News And Post Production, LLC | 대표: 최은주 | 1490 Fair Point Pass, Suwanee, GA 30024
뉴스앤포스트의 모든 콘텐트는 저작권법의 보호를 받는바, 무단 전재, 복사, 배포 등을 금합니다. [콘텐트 문의]
Copyright by News And Post Production, LLC. All Rights Reserved.